立場・業界
完成車メーカー・Tier1の セキュリティ要請に 応える
自工会・部工会のガイドラインを背景にした監査要請、複数の装置メーカーによる保守、拠点をまたぐ連携——自動車部品メーカーが直面する課題と、OT専用リモートアクセス基盤による解決アプローチを整理します。
なぜ既存のリモートアクセス手段が
機能しないのか
VPN・PAM・装置メーカー個別ツールでは解決しきれない構造的な課題があります。
VPNが装置メーカーへの全網アクセスを許可してしまう
装置メーカー各社がVPNでネットワーク全体へ到達できる状態は、一社の侵害が横へ広がる余地を残す。OEM監査でも指摘を受けやすい。
装置メーカーごとに個別のリモート保守ツールが乱立
装置メーカー各社が独自のリモートツールを持ち込み、IT/OT部門は誰がいつ何にアクセスしているか把握できない。
拠点ごとに運用ルールがそろっていない
拠点ごとにアクセス管理のルールが異なると、OEM監査で会社として統一された証跡を提示できない。
接続の記録が必要な期間だけ残っていない
外部からの接続は、いつ誰がどこから入ったかをさかのぼって示せる状態が求められる。装置ごとに散らばった短い記録では、その求めに応えられない。
Secomeaのリモートアクセス構成
エンタープライズネットワークとオペレーションネットワークを明確に分離し、外向きの暗号化通信で接続します。
装置メーカー・保守会社・社内担当者
LinkManager / ブラウザ接続先・権限・時間を管理
承認・接続状況・ログ確認誰が、いつ、どの設備へ接続するかを管理
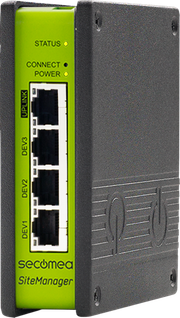
現場側のゲートウェイ
エンタープライズ・ネットワーク
- リモート保守担当者:産業プロトコル直接トンネル・クライアントレスアクセス・JITアクセス・MFA/SSO
- アクセス管理サーバ(GateManager):クラウド型で全アクセスを統合管理
- 管理者:きめ細かいアクセス制御・JIT承認・リアルタイムモニタリング・監査ログ・セッション録画
オペレーション・ネットワーク
- IIoTゲートウェイ(SiteManager):既存装置のそばに追加設置し、リモートアクセスとデータ収集に使用
- 現場担当者:SiteManager経由でローカルからも接続可能
- 既存OT装置:HMI / SCADA / DCS / PLC / RTU / historian / センサー等
セッション録画はProfessional・Premiumで利用でき、対象はブラウザ経由のRDP・VNC・SSH・Telnet接続です。利用には設定が必要です。
外向きの暗号化通信で接続
GateManagerへの接続にはTCP 443を利用できます。接続先の許可やプロキシ設定が必要になる場合があります。現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。現場側に外部からの接続を待ち受けるポートを設けない構成です。
自動車部品製造業が抱える4つの課題
完成車メーカーからの監査要請
自工会・部工会が公開した工場領域版は、設備メーカーや保守ベンダーによる外部からの接続を自己点検の対象として挙げている。誰がいつどの設備につないだかを証跡として示せないと、取引先への説明が止まる。
装置メーカー保守の管理負荷
装置メーカーごとに異なるリモートアクセス手段で接続することになり、誰がいま接続しているかを把握できない。
拠点間連携の脆弱性
国内外の拠点間をVPNで恒常的につないでいると、セッション管理と認証情報の棚卸しが追いつかず、侵入を受けたときに被害が拠点をまたいで広がりやすい。
ライン停止コストの大きさ
ライン停止は分単位で損失が積み上がる。装置トラブル時に、速く、かつ安全に遠隔から手を入れられる体制が要る。
検討した選択肢の比較
既存ツール・汎用ソリューションとの比較を整理
表は左右にスクロールできます。
| 接続手段 | 利点 | 課題 |
|---|---|---|
| 従来型VPN | IT部門の知見を活かせる | 装置単位の権限、利用者の承認、記録の集約を個別に設計する必要がある |
| 汎用PAMツール | 認証情報の集中管理が可能 | 産業プロトコルへの対応と現場側の接続構成を確認する必要がある |
| 汎用ITリモートアクセス | 導入が容易 | 接続対象、ネットワーク分離、現場側の運用条件を確認する必要がある |
Secomea(OT専用リモートアクセス)
産業環境に特化した設計で、上記の課題を統合的に解決
- OT環境専用に設計され、PLC・HMI・SCADAとの接続実績が豊富
- 装置単位・期間単位のきめ細かいアクセス制御で最小権限を実現
- 誰が・いつ・どの装置に接続したかを監査ログに自動記録
- 装置メーカーとエンドユーザ双方を統一基盤で管理し運用負荷を削減
- IEC 62443-4-1 認証取得(TÜV)・グローバル8,000社以上の導入実績
7つの選定ポイント
OT環境専用設計
PLC・HMI・SCADAなど産業機器との接続実績が豊富。SiteManagerを使う構成では、制御機器へ専用ソフトをインストールする必要はなく、PLCや制御ロジックの変更も不要。既存の装置を活かして導入でき、生産ラインへの影響を抑えられる。
IEC 62443-4-1認証取得(TÜV)
開発プロセスの要求であるIEC 62443-4-1の認証をTÜVから取得し、製品のセキュリティ機能要求である4-2は第三者監査により準拠を実証している。完成車メーカー・Tier1からの監査要請に対し、客観的な裏付けを提示できる。
装置単位のアクセス制御
接続先の装置・期間・実行可能な操作を細かく設定。最小権限の原則を実現。
接続の監査ログ
誰が・いつ・どの装置に接続したかを記録。OEM監査・社内監査での説明に活用できる。
装置メーカー側との統一基盤
装置メーカーも同じ基盤を使うため、エンドユーザ側の管理負荷が大幅に削減。
現場側の受信ポートを開けずに導入できる
外向きの暗号化通信で接続します。現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。外向き通信の許可条件は、社内のネットワークポリシーに合わせて確認します。必要な通信条件を整理し、情報システム・セキュリティ部門と導入方法を確認できます。
汎用ソリューションより優位な費用対効果
OT環境専用に設計されながら、汎用PAMやIT専用リモートアクセスソリューションと比較して導入・運用コストを抑えやすい。ライセンス体系がシンプルで、装置数・施設数の拡大に応じた予測可能なコスト構造。
よくある質問
TISAX等の自動車業界セキュリティ評価で求められる要件にどう活用できますか?
TISAXは欧州自動車業界で広く要求されるセキュリティ評価で、強固なID管理・アクセスガバナンス・ログ・接続システムの説明責任を重視します。Secomeaは特定資産への限定アクセス・ロールベース・期間限定アクセス・接続の監査ログを提供することで、これらの要件を支援します。なお、Secomea自体はTISAX認証を取得しているわけではなく、お客様がアクセス管理や操作記録を整備するための技術基盤としてご活用いただくものです。認証取得・維持の判断や審査をSecomeaが行うものではありません。
IEC 62443等の産業セキュリティ規格との整合性はありますか?
Secomeaは産業オートメーション分野の国際規格IEC 62443のうち、開発プロセスの要求である4-1についてTÜVの認証を取得しています。製品のセキュリティ機能要求である4-2は、第三者監査により準拠を実証しています。システム全体の要求である3-3はお客様のシステム設計に依存するため、Secomea単体で達成されるものではありません。お客様がIEC 62443に沿った体制を構築される際の、リモートアクセス部分の基盤としてご活用いただけます。
ロボティクスや安全認証システムへの影響はありませんか?
SiteManagerのハードウェア版を接続ゲートウェイとして使う構成では、対象設備と接続範囲を限って導入を計画できます。導入時は、対象設備との接続方法、ネットワーク構成、稼働への影響を事前に確認します。お客様側の安全認証の維持・取得を保証するものではありません。
既存のVPNとどう違いますか?
ネットワーク単位で広い接続権限を与える運用では、接続先の範囲を絞る対策が必要です。Secomeaは特定の装置・特定の期間に限ってアクセスを許可できます。SiteManagerを使う構成では制御機器へ専用ソフトをインストールする必要はなく、現場側に外部からの接続を待ち受けるポートを設けない構成で、現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。外向き通信の許可条件は、社内のネットワークポリシーに合わせて確認します。
複数の装置メーカーを一元管理できますか?
はい。すべての装置メーカーのアクセス権限・接続ログをクラウド上で一元管理できます。メーカーごとに個別ツールや個別アカウントを管理する必要がなく、一貫したポリシーを適用できます。
既存のVPN環境から段階的に移行できますか?
はい、可能です。一部の重要装置から先行導入し、運用が安定してから対象を拡大するアプローチが一般的です。既存VPNと並行運用しながら移行できます。
海外工場でも同じ基盤で運用できますか?
はい。Secomeaはグローバルで8,000社以上の導入実績があり、海外拠点でも同じ基盤・同じ運用ルールで管理可能です。
装置メーカー側の負担はどの程度ですか?
装置メーカー側もSecomeaを既に利用しているケースが多く、その場合は追加の負担はほとんどありません。新規対応が必要な場合も、専用ソフトウェアのインストールのみで利用開始できます。
完成車メーカー・Tier1からの監査要請にどう対応しますか?
Secomeaは誰が・いつ・どの装置に接続したかを自動で記録します。Professional・Premiumでは、ブラウザ経由のRDP・VNC・SSH・Telnet接続をセッション録画で残せます。自工会・部工会の工場領域版は、外部からの接続について利用者ごとのID管理、接続範囲の限定、接続記録の保管を達成条件として挙げており、Secomeaはこのリモートアクセスに関わる項目への対応を支援します。自己評価を実施し、取引先へ提出し、内容を説明する責任は、設備とネットワークを保有する側にあります。達成条件の中身は自工会の工場領域版のページで扱っています。
SCS評価制度とはどう関係しますか。
サプライチェーン強化に向けたセキュリティ対策評価制度は、企業のIT基盤と組織的な対策を評価するもので、製品を認証する制度ではありません。工場の制御システムそのものは直接の評価対象に含まれませんが、その外側との境界を形づくるネットワーク機器は対象に含まれます。Secomeaが支援できるのは、この境界をまたぐリモートアクセスに関わる項目への対応までです。制度の対象範囲と要求事項はSCS評価制度のページで扱っています。
自工会・部工会の工場領域版も、サプライチェーン強化に向けたセキュリティ対策評価制度も、組織の取り組みを評価する枠組みであり、製品を認証する制度ではありません。Secomeaが支援できるのはリモートアクセスに関わる項目への対応までで、自己評価を実施し取引先へ提出する責任は、設備とネットワークを保有する側に残ります。
自工会の工場領域版が外部からの接続に求めていることを見る →SCS評価制度とリモートアクセスの関係を見る →次に確認したい情報
NEXT STEP
導入に向けて、相談する
対象設備や運用上の課題についてお聞かせください。