立場・業界
分散した 無人施設を支える セキュアな 遠隔運用基盤
全国に分散した無人施設の運用負荷・標的型攻撃リスク・重要インフラとしての規制対応——水処理・エネルギー事業者が直面する課題と、OT専用リモートアクセス基盤による解決アプローチを解説します。
分散した遠隔保守で整理すること
施設ごとに接続手段や管理者が異なると、権限や接続履歴の確認に手間がかかります。
接続範囲が広いと侵入後の影響が広がる
ネットワーク単位で広い接続権限を与える運用では、接続先の範囲を絞る対策が必要です。
遠隔施設ごとに個別の保守体制が要る
施設ごとに接続手段が異なると、権限や接続履歴の確認に手間がかかります。
接続履歴を一元的に確認しにくい
重要インフラ事業者として求められる接続履歴の記録を、既存環境では一元的に確認しにくい。
既存設備を活かした接続管理が必要
長く稼働するSCADA・PLCの仕様と現場の運用を踏まえ、遠隔接続の範囲と権限を整理する必要があります。
Secomeaのリモートアクセス構成
エンタープライズネットワークとオペレーションネットワークを明確に分離し、外向きの暗号化通信で接続します。
装置メーカー・保守会社・社内担当者
LinkManager / ブラウザ接続先・権限・時間を管理
承認・接続状況・ログ確認誰が、いつ、どの設備へ接続するかを管理
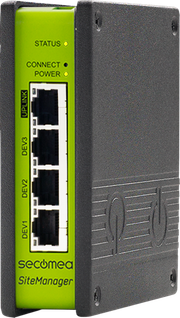
現場側のゲートウェイ
エンタープライズ・ネットワーク
- リモート保守担当者:産業プロトコル直接トンネル・クライアントレスアクセス・JITアクセス・MFA/SSO
- アクセス管理サーバ(GateManager):クラウド型で全アクセスを統合管理
- 管理者:きめ細かいアクセス制御・JIT承認・リアルタイムモニタリング・監査ログ・セッション録画
オペレーション・ネットワーク
- IIoTゲートウェイ(SiteManager):既存装置のそばに追加設置し、リモートアクセスとデータ収集に使用
- 現場担当者:SiteManager経由でローカルからも接続可能
- 既存OT装置:HMI / SCADA / DCS / PLC / RTU / historian / センサー等
セッション録画はProfessional・Premiumで利用でき、対象はブラウザ経由のRDP・VNC・SSH・Telnet接続です。利用には設定が必要です。
外向きの暗号化通信で接続
GateManagerへの接続にはTCP 443を利用できます。接続先の許可やプロキシ設定が必要になる場合があります。現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。現場側に外部からの接続を待ち受けるポートを設けない構成です。
水処理・エネルギーインフラが抱える4つの課題
全国に分散した無人施設の運用
遠隔地に分散した施設を限られた人員で運用する構造で、トラブルのたびに現地へ人を送る費用と時間が積み上がる。
重要インフラ事業者としての規制対応
重要インフラ統一基準と安全基準等策定ガイドラインが2026年10月1日に施行され、旧指針は廃止されました。事業分野の安全基準と、個別の法律で必要な手続きを分けて確認し、遠隔保守の接続条件・権限・記録を整えます。
OTシステムへの標的型攻撃リスク
重要インフラを狙ったサイバー攻撃が世界的に増加。特にOT環境への侵入経路となるリモートアクセス基盤の堅牢化が急務。
SCADA・PLC環境のレガシー化
10年以上稼働するSCADAシステムが多く、最新のセキュリティ対策との両立が難しい。装置入替なしでセキュアな遠隔運用を実現したい。
検討した選択肢の比較
既存ツール・汎用ソリューションとの比較を整理
表は左右にスクロールできます。
| 接続手段 | 利点 | 課題 |
|---|---|---|
| 従来型VPN | IT部門の知見を活かせる | 装置単位の権限、利用者の承認、記録の集約を個別に設計する必要がある |
| 汎用PAMツール | 認証情報の集中管理が可能 | 産業プロトコルへの対応と現場側の接続構成を確認する必要がある |
| 汎用ITリモートアクセス | 導入が容易 | 接続対象、ネットワーク分離、現場側の運用条件を確認する必要がある |
Secomea(OT専用リモートアクセス)
分散した施設への接続先、利用者の権限、接続履歴を一つの基盤で管理し、遠隔保守の運用を揃えます。
- 分散した無人施設への接続を一元管理し、運用負荷を抑える
- 装置単位・期間単位のアクセス制御で、不要な接続を抑える
- 利用者・接続先・接続日時の履歴を記録し、監査や状況確認に活用
- 既存のSCADA・PLCを活かした遠隔保守を検討できる
- IEC 62443-4-1に基づく開発プロセスの認証(TÜV)・グローバル8,000社以上の導入実績(重要インフラ含む)
7つの選定ポイント
現地への移動を減らす遠隔保守
遠隔で対応できる点検や設定作業を増やし、現地への移動時間と費用の削減につなげます。物理的な修理や交換が必要な作業は、現地対応と組み合わせます。
重要インフラ規制への対応力
装置単位のアクセス権と接続履歴を管理し、監査や状況確認に活用できます。
接続を必要な装置に限定
利用者の業務に必要な装置と期間に接続権限を絞り、不要なアクセスを抑えます。
レガシーOT環境への適合
既存設備の仕様と接続方法を確認し、SiteManagerを使った遠隔保守を構成します。設備を活かした導入方法を検討できます。
施設ごとの運用を揃える
施設ごとに異なる接続先・利用者・権限を整理し、共通の管理手順で運用できます。
現場側の受信ポートを開けずに導入できる
外向きの暗号化通信で接続します。現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。外向き通信の許可条件は、社内のネットワークポリシーに合わせて確認します。必要な通信条件を整理し、情報システム・セキュリティ部門と導入方法を確認できます。
移動と管理の費用をまとめて検討
導入・契約費用に加え、現地への移動と拠点ごとの管理にかかる費用を比較します。対象装置と施設数に合わせて構成を検討します。
よくある質問
複数拠点・ベンダーアクセスの一貫したガバナンスを実現できますか?
複数施設の利用者・権限・接続履歴をまとめて管理し、施設ごとの運用に合わせて設定できます。
既存のVPNとどう違いますか?
ネットワーク単位で広い接続権限を与える運用では、接続先の範囲を絞る対策が必要です。Secomeaは特定の装置・特定の期間に限ってアクセスを許可できます。現場側に外部からの接続を待ち受けるポートを設けない構成で、現場側への受信ポートの開放や、現場側の固定グローバルIPアドレスは不要です。外向き通信の許可条件は、社内のネットワークポリシーに合わせて確認します。
複数施設を一元管理できますか?
はい。全施設のユーザ・アクセス権限・ログをクラウド上で一元管理できます。施設数が増えても一貫したポリシーを適用できます。
通信回線が不安定な遠隔施設でも使えますか?
遠隔保守には、利用するツールに応じた通信品質が必要です。回線の帯域・遅延・切断の状況を確認し、運用できるか事前に検証します。接続が切れた場合の作業手順も決めておきます。
既存のSCADA・PLCを置き換える必要はありますか?
既存設備の仕様、対応プロトコル、ネットワーク構成を確認し、SiteManagerを使った遠隔保守を検討します。
重要インフラ事業者として求められるセキュリティ対策に対応できますか?
Secomeaは、IEC 62443-4-1に基づく開発プロセスの認証(TÜV)を取得し、IEC 62443-4-2に関する第三者評価を受けています。最小権限設計・接続履歴の記録・装置単位のアクセス制御など、リモートアクセスの管理を支える設計です。適用される規制は事業領域により異なります。基準と個別法律の関係、どこまでが製品でどこからが事業者かは、日本の重要インフラ規制のページで扱っています。
無人施設で物理的にゲートウェイが故障した場合の対応は?
機器の交換対応は、契約と保証条件に従います。無人施設では、交換作業を担う担当者と、故障時の復旧手順を事前に決めておきます。
次に確認したい情報
NEXT STEP
導入に向けて、相談する
対象設備や運用上の課題についてお聞かせください。